
Starterspakket en risicoregister voor snelle ISMS opzet: Complete gids voor ISO27001 certificering en risicomanagement
In de huidige digitale wereld is informatiebeveiliging van cruciaal belang voor bedrijven, vooral wanneer ze streven naar ISO27001-certificering. Het opzetten van een Information Security Management System (ISMS) vereist een doordachte aanpak, en een starterspakket kan aanzienlijk helpen bij deze versnellingsstrategie. Dit artikel biedt een uitgebreide gids over hoe bedrijven snel ISMS kunnen implementeren, met de nadruk op de noodzaak van een effectief risicoregister. We bestrijken verschillende aspecten, van de definitie van ISMS en de voordelen van snelle implementatie tot de componenten van een starterspakket en best practices voor risicomanagement. Door deze stappen leert u niet alleen de basisprincipes van informatiebeveiliging, maar ook hoe u deze effectief kunt toepassen binnen uw organisatie.
Wat is een ISMS en waarom is een snelle implementatie noodzakelijk voor ISO27001 certificering?
Een Information Security Management System (ISMS) is een systematische aanpak voor het beheren van gevoelige bedrijfsinformatie, zodat deze veilig blijft. Het omvat processen en systemen die nodig zijn om de risico’s inherent aan het verwerken van deze informatie te beheersen. Snelle implementatie van een ISMS is cruciaal voor ISO27001-certificering, omdat deze standaard vereist dat organisaties hun beveiligingsrisico’s evalueren en controleren. Een effectieve ISMS-structuur verhoogt niet alleen de weerbaarheid van de organisatie tegen cyberaanvallen, maar bevordert ook de compliance met wettelijke vereisten.
Definitie en kernprincipes van het Information Security Management System
Kernprincipes van een ISMS zijn gericht op het creëren van een cultuur van veiligheid binnen de organisatie. Dit omvat het beleid voor informatiebeveiliging, risicobeoordeling, en het ontwikkelen van procedures die de organisatie helpen om risico’s te identificeren en te beheren. Een ISMS maakt gebruik van een PDCA-cyclus (Plan-Do-Check-Act) die zorgt voor continue verbetering van het beveiligingsbeheer. Door te investeren in de juiste infrastructuur en procedures kunnen bedrijven hun gegevens beter beschermen tegen ongewenste toegang en datalekken.
Voordelen en bedrijfsrisico’s bij snelle ISMS implementatie
Het snel implementeren van een ISMS brengt tal van voordelen met zich mee. Ten eerste verlaagt het de kans op beveiligingsincidenten, wat resulteert in minder financiële verliezen en reputatieschade. Ten tweede helpt het bedrijven om beter voorbereid te zijn op audits en inschrijvingen voor certificering. Echter, er zijn ook risico’s verbonden aan een snelle implementatie, zoals het niet volledig begrijpen van de risico’s of het negeren van essentiële beveiligingsmaatregelen. Daarom is het belangrijk om een gebalanceerde aanpak te hanteren die zowel snelheid als zorgvuldigheid bevordert.
Welke onderdelen bevat een starterspakket voor snelle ISMS opzet en hoe ondersteunen deze ISO27001?
Een starterspakket voor snelle ISMS-implementatie bevat doorgaans essentiële tools en documenten die bedrijven helpen bij het opbouwen van een robuuste informatiebeveiligingsstructuur. Deze pakketten zijn ontworpen om organisaties in staat te stellen sneller te voldoen aan ISO27001-standaarden, met richtlijnen en sjablonen om het proces te stroomlijnen.
Inhoudelijke samenstelling van starterspakketten: templates, documentatie en tools
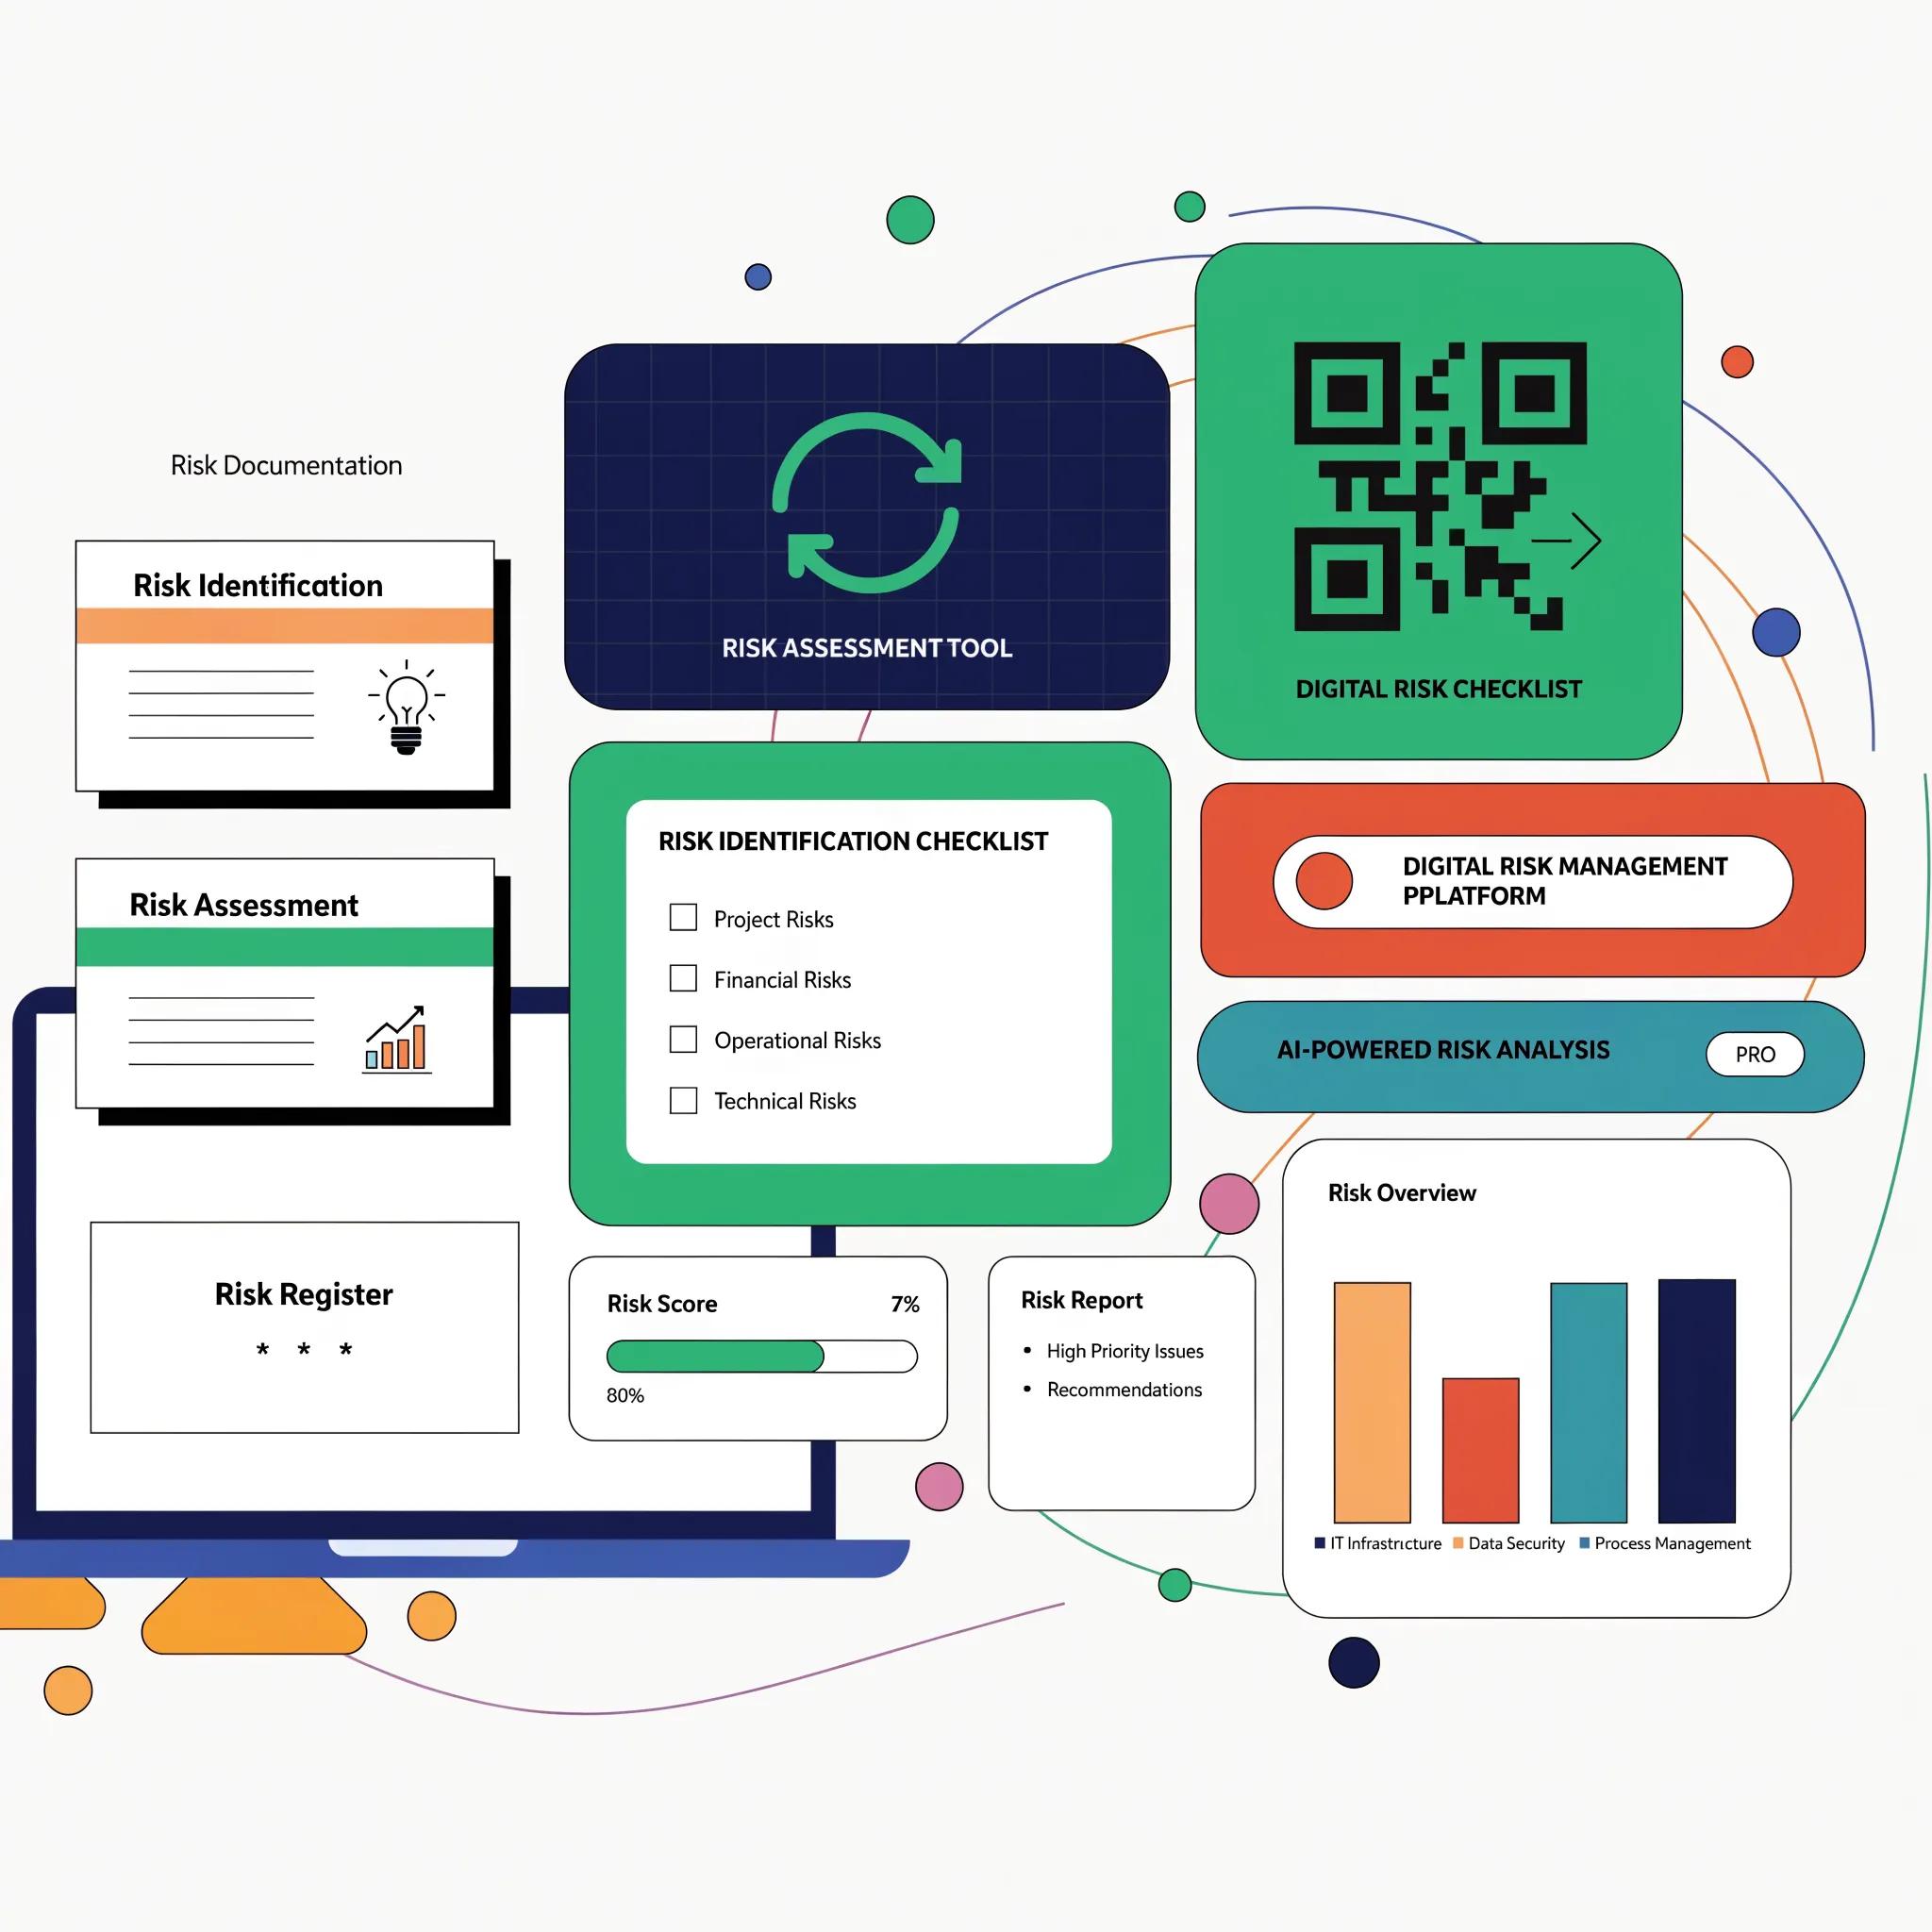
Starterspakketten kunnen verschillende componenten bevatten, zoals:
- Templates voor beleid en procedures: Standaarddocumenten voor informatiebeveiligingsbeleid, risicobeoordelingen en incidentmanagement.
- Handleidingen voor implementatie: Gedetailleerde stappenplannen die helpen bij de succesvolle uitvoering van ISMS-processen.
- Softwaretools voor risicomanagement: Toepassingen die het bijhouden van risico’s en incidenten vergemakkelijken.
Door gebruik te maken van deze hulpmiddelen kunnen bedrijven hun inspanningen voor compliance en risicobeheer versnellen en optimaliseren.
Hoe starterspakketten risicoregisters en risicomanagement integreren
Starterspakketten ondersteunen ook de integratie van risicoregisters, die essentieel zijn voor het risicoanalyseproces. Een risicoregister documenteert alle geïdentificeerde risico’s, geeft hun impact weer en stelt prioriteiten voor mitigatie. Dit register vormt een fundament voor effectieve communicatie over risico’s binnen de organisatie. Het gebruik van sjablonen en tools in starterspakketten helpt bedrijven om hun risicomanagementprocedures efficiënt op te zetten.
Hoe stel ik een effectief risicoregister op volgens ISO27001 richtlijnen?
Het opstellen van een effectief risicoregister is een sleutelonderdeel van het ISMS-proces. Dit document moet alle mogelijke risico’s identificeren, de potentiële impact ervan vaststellen, en actieplannen definiëren om deze risico’s te beheersen. Het implementeren van dit register vereist zorgvuldigheid en aandacht voor detail.
Stap-voor-stap handleiding voor het opzetten van een risicoregister
Om een risicoregister op te stellen, volgen organisaties doorgaans deze stappen:
- Identificeer de activa: Maak een lijst van de gegevens en systemen die moeten worden beschermd.
- Beoordeel de risico’s: Evalueer de waarschijnlijkheid en impact van elk risico op de activa.
- Ontwikkel mitigatieplannen: Bepaal welke maatregelen noodzakelijk zijn om de geïdentificeerde risico’s te verminderen.
Een goed opgesteld risicoregister biedt een duidelijk overzicht van de beveiligingsstatus en stelt bedrijven in staat om snel te reageren op nieuwe bedreigingen.
Best practices en voorbeelden van risicoregisters binnen het ISMS framework
Best practices voor risicoregisters omvatten het regelmatig bijwerken van de documentatie, het betrekken van alle relevante stakeholders in het proces en het gebruik van templates om consistentie te waarborgen. Voorbeelden van effectieve risicoregisters zijn te vinden in de context van bedrijven die al met succes hun ISO27001-certificering hebben verkregen. Dergelijke registers zijn vaak goed gestructureerd, duidelijk gecommuniceerd en geïntegreerd binnen de bredere ISMS-praktijken.
Welke risicomanagementmethoden zijn geschikt binnen snelle ISMS implementaties?
Verschillende risicomanagementmethoden zijn geschikt voor snelle ISMS-implementaties en kunnen organisaties helpen bij het effectief uitvoeren van hun strategieën. Een zorgvuldige keuze van methoden is essentieel om ervoor te zorgen dat de risico’s goed beheerd worden.
Overzicht van risicobeoordelings- en beheersingsstrategieën voor ISO27001
Er zijn verschillende risicobeoordelingsmethoden, waaronder kwalitatieve en kwantitatieve benaderingen. Kwalitatieve methoden zijn gericht op het inschatten van risico’s op basis van ervaring en expertise, terwijl kwantitatieve methoden gebruikmaken van meetbare data om risico’s uit te drukken in cijfers. Beide benaderingen kunnen complementair zijn en waardevolle inzichten bieden in de organisatorische risicolandschap.
Gebruik van risicomanagementsoftware in combinatie met starterspakketten
Risicomanagementsoftware kan organisaties helpen hun processen te stroomlijnen. Deze tools bieden vaak functionaliteiten zoals real-time monitoring van risico’s, rapportage en analyses, wat cruciaal is voor een succesvolle ISMS-implementatie. Effectieve integratie van software met starterspakketten kan aanzienlijke tijdsbesparingen en verbeteringen in datanauwkeurigheid opleveren.
Belangrijke trends en innovaties voor snelle ISMS implementatie in 2026
Deze lijst bevat de actuele trends en innovaties die de implementatie van ISMS en risicomanagement beïnvloeden, waardoor organisaties hun processen kunnen optimaliseren en voldoen aan ISO27001-standaarden.
- Digitale onboarding technieken: Nieuwe methoden voor employee onboarding versnellen de integratie van medewerkers, wat de ISMS implementatietijd verkort.
- Cloudgebaseerde risicomanagementtools: Innovatieve softwareoplossingen verbeteren de toegankelijkheid en samenwerking, wat essentieel is voor dynamisch risicobeheer.
- AI-gestuurde analyses: Kunstmatige intelligentie biedt organisaties gedetailleerde, real-time analyses voor het tijdig identificeren van beveiligingsrisico’s.
- Praktijkcases van KMO’s: Voorbeelden van kleine en middelgrote ondernemingen die met succes ISMS hebben geïmplementeerd, tonen de effectiviteit van juiste tools en processen voor ISO27001 naleving.
Hoe verloopt het ISO27001 certificeringsproces na snelle ISMS opzet met starterspakket en risicoregister?
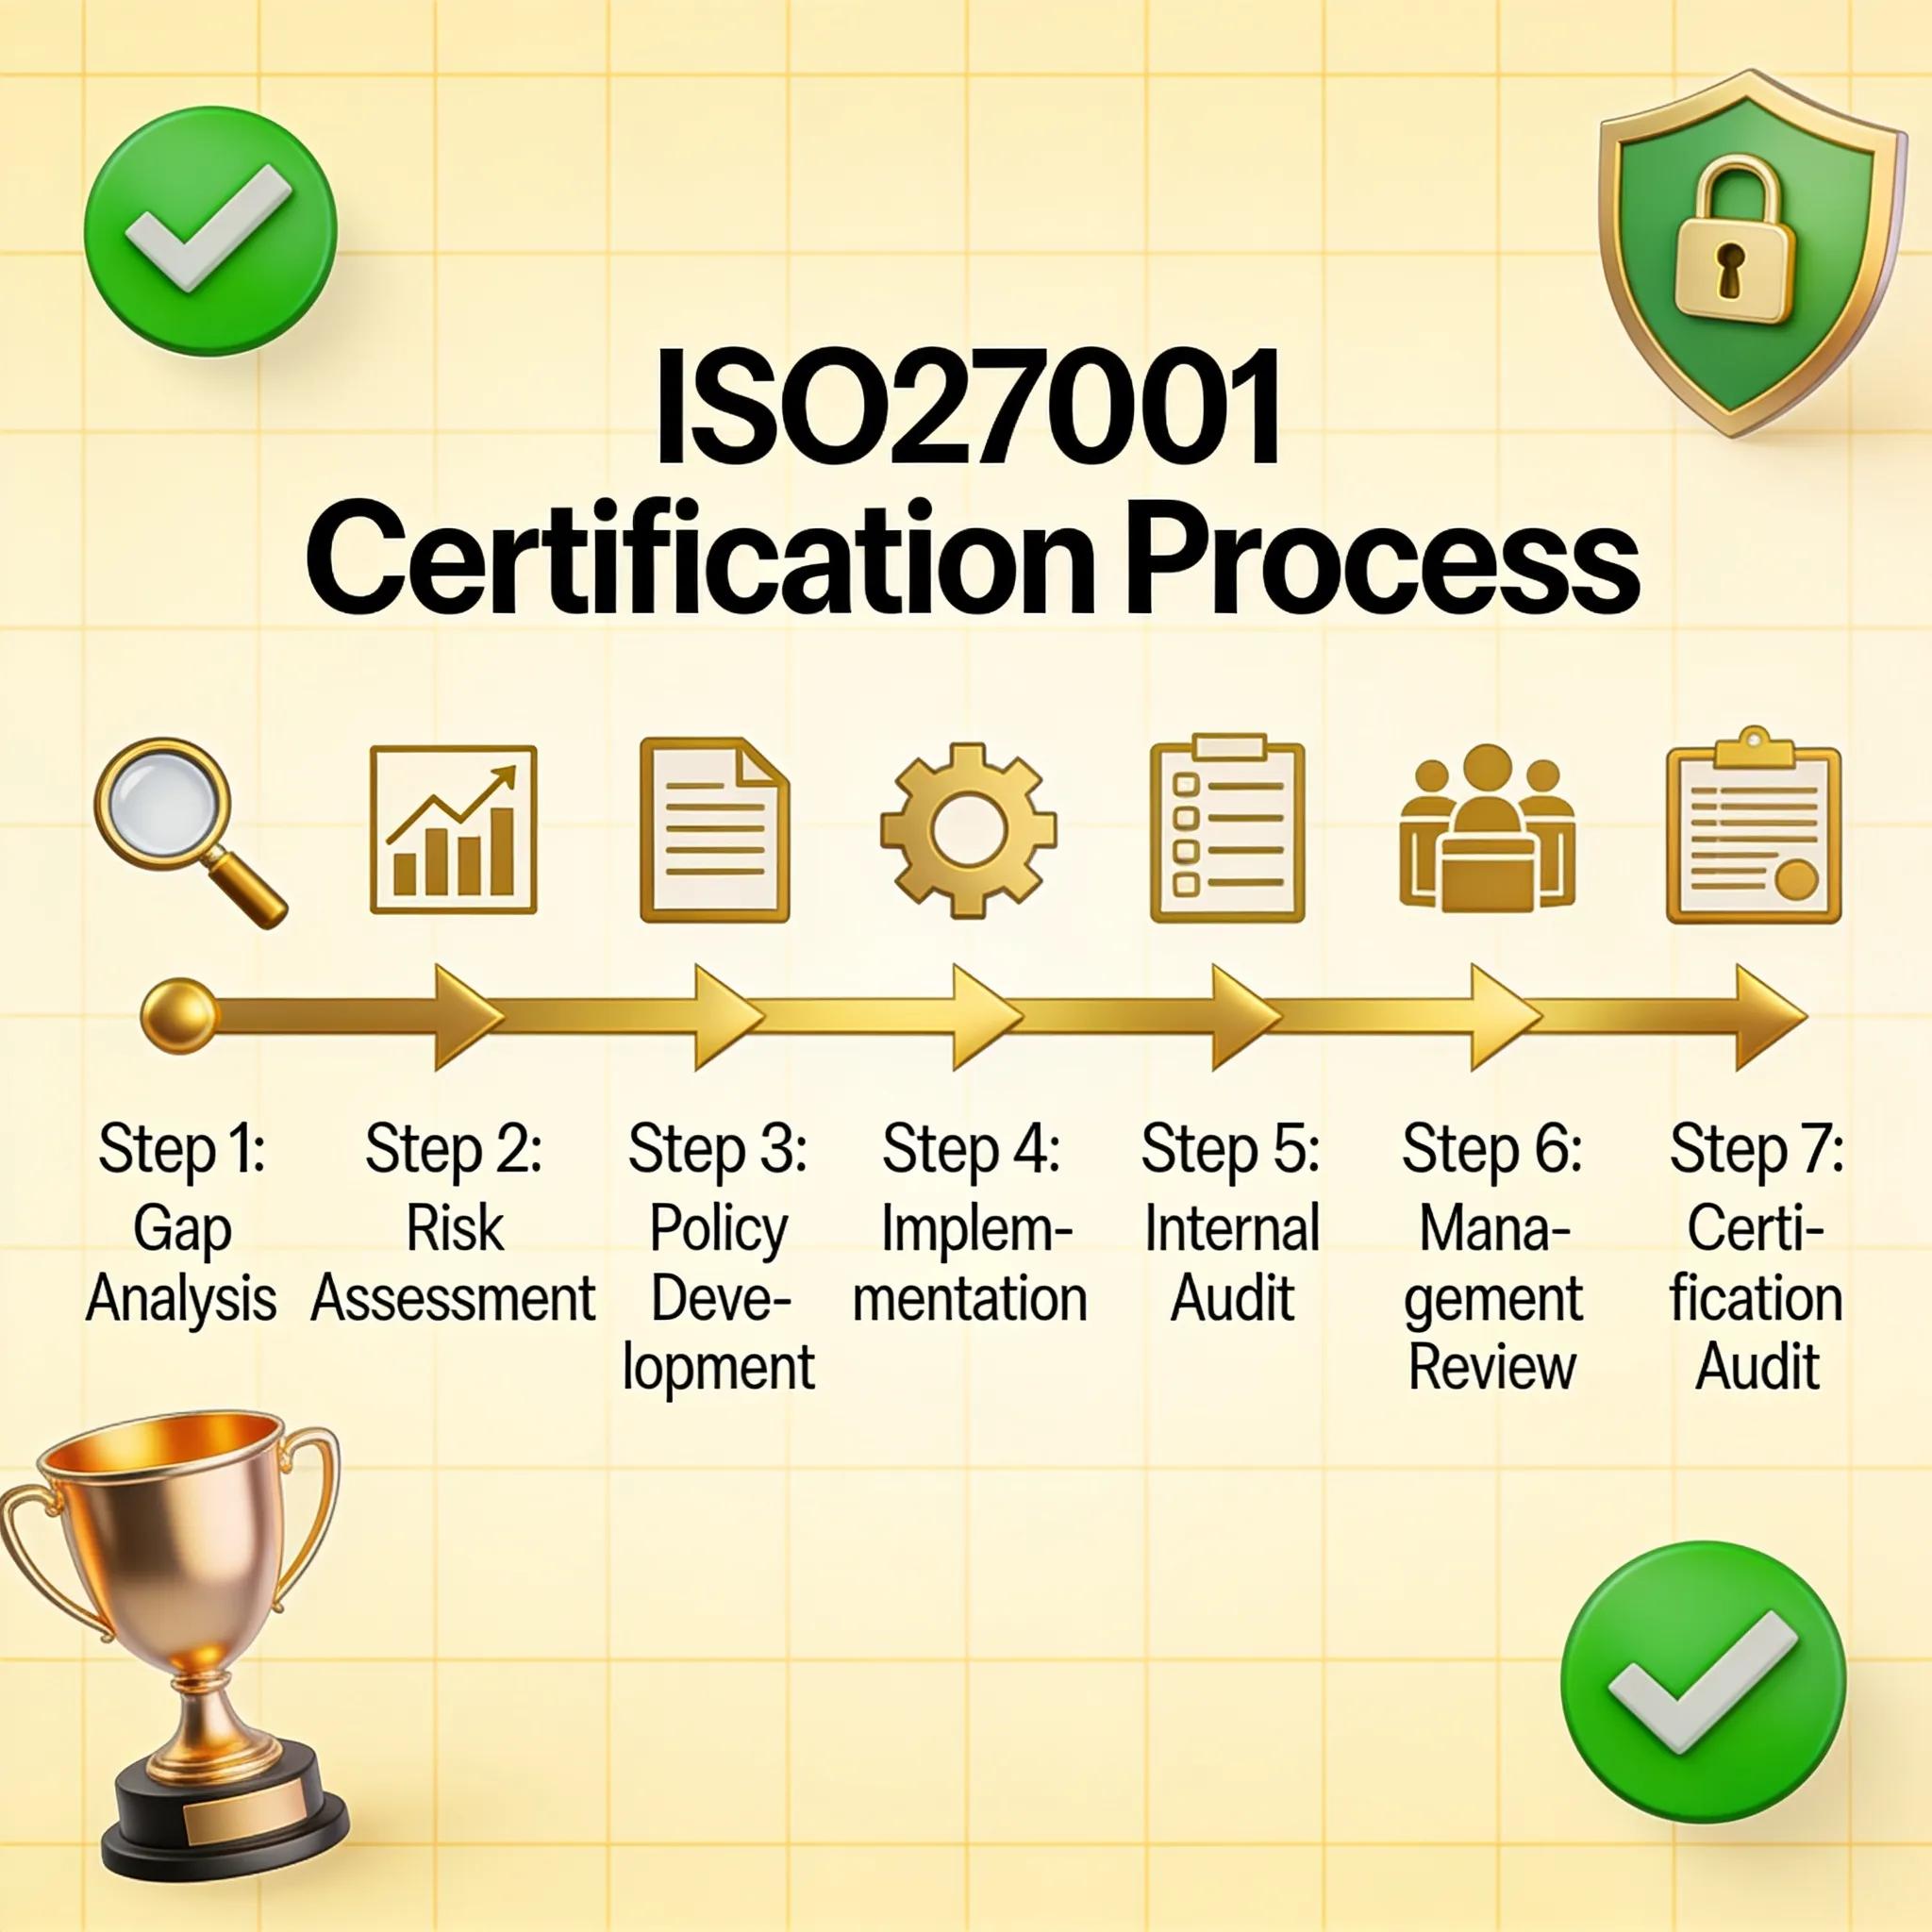
Het behalen van ISO27001-certificering na een snelle ISMS-opzet vereist een gestructureerde aanpak. Het certificeringsproces kan complex zijn, maar met de juiste voorbereiding kunnen organisaties succesvol voldoen aan de eisen.
Belangrijke stappen en audits binnen het certificeringstraject
Het certificeringstraject omvat verschillende belangrijke stappen, waaronder een interne audit, managementbeoordeling, en een externe audit door een geaccrediteerde certificeringsinstantie. Tijdens deze stappen wordt een grondige evaluatie van het ISMS uitgevoerd om de naleving van de ISO27001-normen te waarborgen.
Veelvoorkomende valkuilen en tips voor succes bij snelle certificering
Veelgemaakte fouten tijdens het certificeringsproces zijn het ontbreken van documentatie of onvoldoende betrokkenheid van het management. Het is belangrijk om regelmatig auditmomenten in te plannen en ervoor te zorgen dat alle medewerkers zich bewust zijn van hun rol in het ISMS. Organisaties die deze aspecten in acht nemen, kunnen hun kans op een succesvolle certificering aanzienlijk verhogen.
Actuele Trends en Ontwikkelingen voor Snelle ISMS Implementatie en Risicoregisters in 2026
Deze lijst presenteert de belangrijkste trends en innovaties die de snelle implementatie van ISMS en risicoregisters in 2026 beïnvloeden, met een focus op hoe bedrijven hun processen kunnen optimaliseren en voldoen aan de ISO27001-standaarden.
- Digitale onboarding technieken: Nieuwe methoden voor employee onboarding maken het mogelijk om werknemers efficiënt in te werken, waardoor de implementatietijd van ISMS aanzienlijk vermindert.
- Cloudgebaseerde risicomanagementtools: Innovatieve softwareoplossingen verbeteren de toegankelijkheid en samenwerking bij risicomanagementprocessen, waardoor organisaties dynamisch hun risicoprofielen kunnen beheren.
- AI-gestuurde analyses: Kunstmatige intelligentie biedt organisaties de mogelijkheid om gedetailleerde en real-time analyses uit te voeren, wat helpt bij het tijdig identificeren van risico’s en kwetsbaarheden.
- Praktijkcases van KMO’s: Voorbeelden van kleine en middelgrote ondernemingen die succesvol hun ISMS hebben geïmplementeerd, tonen aan dat met de juiste tools en processen, ze sneller kunnen voldoen aan ISO27001-eisen.
Welke actuele trends en ontwikkelingen beïnvloeden de snelle ISMS implementatie en risicoregisters in 2026?
De wereld van informatiebeveiliging evolueert voortdurend, en het is belangrijk voor bedrijven om op de hoogte te blijven van de nieuwste trends en ontwikkelingen.
Innovaties in digitale onboarding en risicomanagement voor ISO27001
In 2026 zien we een toenemende nadruk op digitale onboarding als een manier om medewerkers sneller en effectiever in tewerken op het gebied van ISMS. Innovaties zoals cloudgebaseerde risicomanagementtools en AI-gestuurde analyses bieden nieuwe mogelijkheden om risicoprofielen dynamisch te beheren en bij te werken.
Praktijkcases snelle ISMS invoering bij kleine en middelgrote ondernemingen
Kleine en middelgrote ondernemingen (KMO’s) profiteren van snelle ISMS-implementaties die zijn afgestemd op hun unieke behoeften. Voorbeelden van KMO’s die met succes hun informatiebeveiliging hebben verhoogd, tonen aan dat met de juiste starterspakketten en processen, deze bedrijven sneller kunnen voldoen aan de ISO27001-standaarden en tegelijkertijd de bescherming van hun waardevolle data kunnen waarborgen.