
Implementatie van ISO 27701 voor privacy management systemen
Implementatie van ISO 27701 voor privacy management systemen: Complete gids voor certificering en compliance
De implementatie van ISO 27701 biedt organisaties een krachtig raamwerk voor effectief privacy management. Deze norm, die zich richt op het beschermen van persoonsgegevens, is cruciaal voor bedrijven die voldoen aan de AVG-regelgeving. In dit artikel leert u wat ISO 27701 inhoudt, hoe het zich verhoudt tot andere normen zoals ISO 27001, en welke stappen noodzakelijk zijn voor succesvolle certificering. Bovendien bekijken we de belangrijkste componenten die helpen bij het opzetten van een Privacy Information Management System (PIMS), en bieden we praktische tips en voorbeelden die de recente tendensen in de implementatie van ISO 27701 illustreren. Hierdoor kunt u niet alleen voldoen aan wettelijke verplichtingen, maar ook vertrouwen opbouwen bij uw klanten.
Wat is ISO 27701 en waarom is het cruciaal voor privacy management?
ISO 27701 is een internationale norm die richtlijnen biedt voor het opzetten, implementeren, onderhouden en verbeteren van een informatiebeheer systeem dat zich richt op privacy. Deze norm is uitgebouwd op de ISO 27001 en geeft organisaties de nodige instrumenten om compliance met privacywetgeving, zoals de AVG, te waarborgen. De implementatie van ISO 27701 is cruciaal omdat het organisaties helpt bij het minimaliseren van privacyrisico’s en het opbouwen van vertrouwen bij klanten door transparante gegevensbeheerpraktijken.
Hoe breidt ISO 27701 ISO 27001 uit met privacy management principes?
ISO 27701 breidt de bestaande ISO 27001-normen uit door privacy management principes te integreren. Terwijl ISO 27001 zich richt op informatiebeveiliging in het algemeen, biedt ISO 27701 specifieke richtlijnen voor het beheer van persoonsgegevens. Door het integreren van privacybeleid binnen de bestaande beveiligingsstructuren, kunnen organisaties een holistische benadering van risicobeheer volgen, waarbij zowel gegevensbeveiliging als privacybescherming centraal staan.
Welke rol speelt ISO 27701 in de naleving van GDPR/AVG-regelgeving?
De rol van ISO 27701 in de naleving van de AVG is essentieel. De norm biedt een structuur die organisaties helpt bij het begrijpen en implementeren van de vereisten van de AVG, zoals dataminimalisatie, transparantie en gegevensbescherming. Door ISO 27701 te implementeren, kunnen organisaties tevens aantonen dat ze proactief werken aan privacy compliance, wat kan helpen bij audits en juridische verplichtingen.
ISO 27701 implementatie: Uw gids voor privacy en certificering
Het opzetten van een effectief Privacy Information Management System (PIMS) volgens ISO 27701 vereist een doordachte aanpak. Het PIMS moet niet alleen voldoen aan de norm, maar ook afgestemd zijn op de specifieke behoeften van de organisatie en haar processen. Dit omvat het definiëren van rollen en verantwoordelijkheden binnen de organisatie en het vastleggen van relevante processen die de privacy waarborgen.
Factoren die van invloed zijn op de oprichting en implementatie van een PIMS
Deze studie analyseert de factoren die van invloed zijn op de oprichting en/of implementatie van een Persoonlijk Informatie Management Systeem (PIMS) en biedt richting voor de praktijk. A Study on the Factors Affecting the Establishment of Personal Information Management Systems (PIMS), 2012
Wat zijn de PIMS eisen en kerncomponenten voor organisatiestructuur en processen?
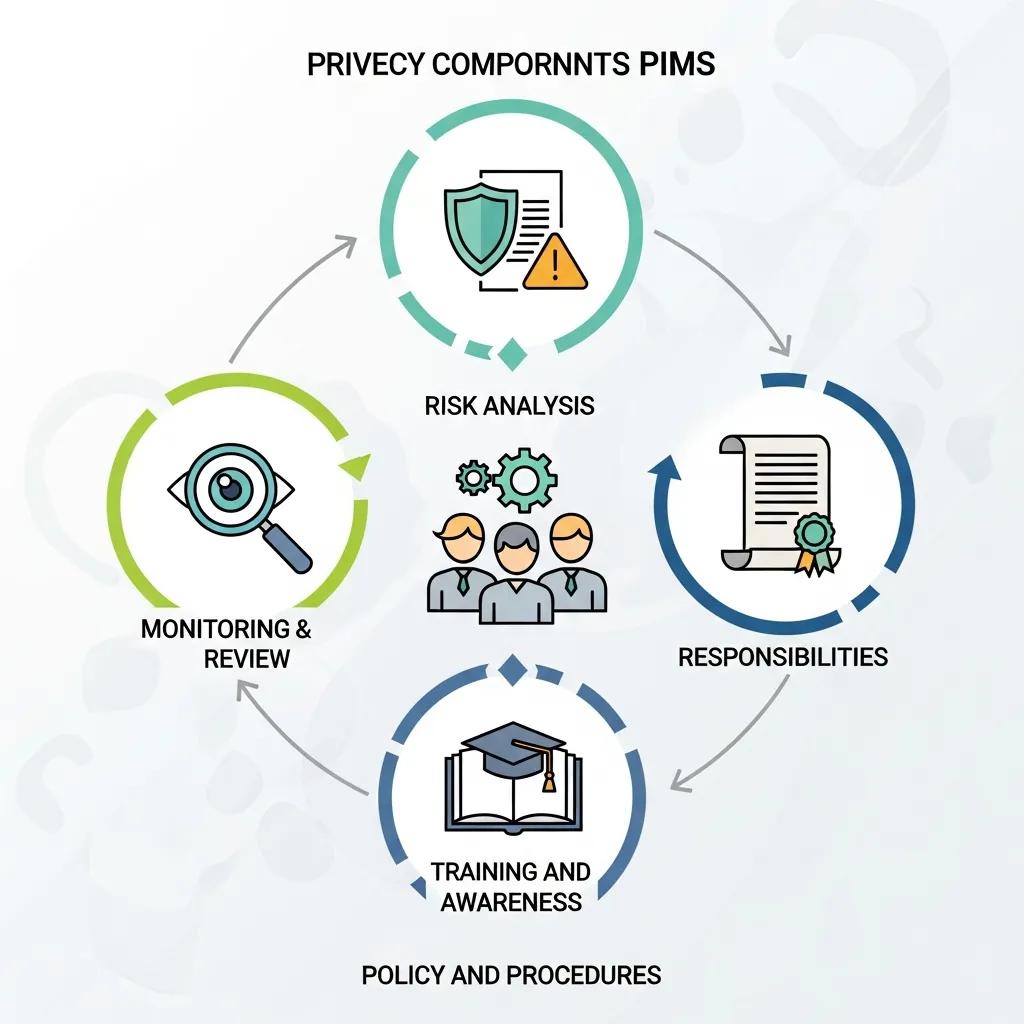
Een PIMS vereist verschillende kerncomponenten, waaronder duidelijke beleidsrichtlijnen, processen voor gegevensbeheer, en documentatie. De belangrijkste eisen omvatten:
- Toewijzing van verantwoordelijkheden: Duidelijke rolverdeling, zodat iedereen binnen de organisatie weet wat hun bijdrage aan privacy management is.
- Risicoanalyse: Regelmatige beoordelingen van privacyrisico’s, waardoor organisaties proactief kunnen reageren op potentiële problemen.
- Training en bewustwording: Educatie van medewerkers over privacykwesties, zodat zij begrijpend en veilig kunnen omgaan met persoonsgegevens.
Welke technische en organisatorische maatregelen zijn noodzakelijk voor gegevensbescherming?
Er zijn verschillende maatregelen die organisaties kunnen implementeren om gegevensbescherming te waarborgen. Dit omvat zowel technische als organisatorische maatregelen. Belangrijke maatregelen zijn onder andere:
- Encryptie van gegevens: Het versleutelen van persoonsgegevens om ongeoorloofde toegang te voorkomen.
- Toegangbeperkingen: Zorg ervoor dat alleen geautoriseerde personen toegang hebben tot gevoelige informatie.
- Incidentresponsplan: Een plan dat beschrijft hoe te reageren op datalekken of andere privacy-incidenten.
Welke praktische stappen leiden tot succesvolle ISO 27701 certificering?
Een succesvolle certificering volgens ISO 27701 vereist een gestructureerde aanpak die rekening houdt met verschillende factoren. Het is essentieel dat organisaties goed voorbereid zijn op de audits en de nodige documentatie en processen hebben gecreëerd.
Hoe bereidt u een audit voor volgens de normen van ISO 27701 certificering?
Voorbereiding op een ISO 27701 audit omvat verschillende stappen:
- Documenteren van processen: Zorg ervoor dat alle processen en beleid duidelijk zijn gedocumenteerd en toegankelijk zijn voor de auditors.
- Intern auditen: Voer interne audits uit om ervoor te zorgen dat systemen en processen voldoen aan de norm voordat de officiële audit plaatsvindt.
- Feedback verzamelen: Gebruik feedback van interne audits om verbeteringen aan te brengen en eventuele tekortkomingen op te lossen.
Welke risicoanalyse- en compliance tools ondersteunen het certificeringsproces?
Er zijn verschillende tools en resources beschikbaar die organisaties kunnen helpen bij de risicoanalyse en het compliance proces. Belangrijke tools zijn onder meer:
- Risicobeheer software: Tools die helpen bij het identificeren en beheersen van privacyrisico’s.
- Compliance checklists: Lijsten die essentieel zijn voor certificeringsprocessen en die organisaties helpen ervoor te zorgen dat ze aan alle vereisten voldoen.
- Opleidingsmodules: Programma’s die medewerkers trainen in ISO 27701 en privacy compliance.
Hoe integreert ISO 27701 met andere relevante normen en regelgeving?
ISO 27701 is niet op zichzelf staand, maar integreert met andere normen en regelgeving, zoals ISO 27001, die systematische informatiebeveiliging dekt, en de AVG, die specifieke privacy-eisen bevat. Dit laat zien dat organisaties holistisch moeten denken over hun benadering van privacy en informatiebeveiliging.
Welke verbindingen bestaan tussen ISO 27701, ISO 27001 en andere beveiligingsnormen?
Er zijn belangrijke verbindingen tussen ISO 27701 en ISO 27001:
- Overlapping in structuur: Beide normen delen een vergelijkbare structuur, wat integratie vergemakkelijkt.
- Gedeelde principes: De principes van risicobeheer en continue verbetering zijn enkele van de kernconcepten die beide normen benadrukken.
- Gegevensbescherming en informatiebeveiliging: De focus op zowel gegevensbescherming (ISO 27701) als informatiebeveiliging (ISO 27001) zorgt voor een completere oplossing voor organisaties.
Hoe bevordert de integratie van normen effectieve governance en compliance?
De integratie van verschillende normen zoals ISO 27701 en ISO 27001 bevordert een compleet governance kader. Dit kan organisaties helpen om niet alleen te voldoen aan wet- en regelgeving, maar ook om de interne processen en verantwoordelijkheden te stroomlijnen. Een effectieve governance structuur is essentieel voor het waarborgen van compliance en de bescherming van persoonsgegevens.
Welke monitoring- en updateprocessen zijn essentieel voor langdurige privacy compliance?
Monitoring en het tijdig bijwerken van processen zijn cruciaal om aan voortdurende privacy compliance te voldoen. Dit omvat regelmatige evaluaties van het PIMS en aanpassingen aan nieuwe wetgeving.
Hoe monitort u de effectiviteit van het PIMS en voldoet u aan veranderende wetgeving?
Het monitoren van de effectiviteit van het PIMS vereist duidelijke metrics en evaluaties. Organisaties kunnen hun processen regelmatig auditen en bijstellen om te voldoen aan veranderende wetgeving. Dit omvat:
- Regelmatige evaluaties: Voer periodieke audits uit om ervoor te zorgen dat processen actueel zijn en effectief functioneren.
- Aanpassing aan veranderingen in wetgeving: Blijf op de hoogte van nieuwe privacywetten en pas de processen aan waar nodig.
Welke KPI’s en gestructureerde data markeringen ondersteunen compliance tracking?
Om compliance te monitoren, zijn bepaalde KPI’s en databronnen essentieel. Deze kunnen organisaties helpen bij het effectief traceren van hun nalevingsinspanningen:
- Aantal datalekken: Het bijhouden van datalekken kan organisaties helpen hun risico’s te begrijpen en mitigatiestrategieën te ontwikkelen.
- Complaints en vragen van klanten: De feedback van klanten biedt waardevolle inzichten over hoe goed privacymaatregelen functioneren.
- Trainingseffectiviteit: Het meten van de effectiviteit van trainingen helpt organisaties bij het verbeteren van hun interne processen.
Welke recente praktijkvoorbeelden en trends kenmerken implementatie van ISO 27701?
De implementatie van ISO 27701 heeft recentelijk grote aandacht gekregen, vooral door de toenemende bezorgdheid over privacy en databeveiliging. Dit heeft geleid tot verschillende trends en case studies die belangrijke lessen bieden.
Welke cases uit 2022-2023 illustreren succesvolle implementatie en certificering?
In de periode 2022-2023 zijn er significante cases van organisaties die ISO 27701 succesvol hebben geïmplementeerd. Deze cases tonen aan welke voordelen voortvloeien uit het behalen van deze certificering, waaronder verhoogd klantvertrouwen en verbeterde interne processen. Organisaties hebben gemeld dat ze door de implementatie van ISO 27701 een duidelijkere structuur en betere controle over hun privacymaatregelen hebben.
Hoe beïnvloeden toenemende datalekken en wettelijke ontwikkelingen de adoptie van ISO 27701?
De recente stijging van datalekken en de strenger wordende privacywetgeving zijn belangrijke factoren die de adoptie van ISO 27701 bevorderen. Organisaties voelen de druk om te voldoen aan wettelijke verplichtingen en investeren in privacy management systemen om zichzelf te beschermen tegen reputatieschade en juridische consequenties. Hierdoor groeit de vraag naar ISO 27701-certificeringen, aangezien deze organisaties niet alleen helpen bij compliance, maar ook bijdragen aan het verbeteren van de gegevensbeschermingsstrategieën.