
Effective Risk Assessment Methods for ISO 27001 Compliance
Methoden en sjablonen voor risicobeoordeling ISO 27001: effectieve risicobeheerstrategieën implementeren
De implementatie van effectieve risicobeoordelingsmethoden binnen organisaties is van cruciaal belang, vooral voor diegenen die voldoen aan de ISO 27001-normen voor informatiebeveiliging. Dit artikel verkent de verschillende risicobeoordelingsmethoden erkend door ISO 27001, evenals sjablonen en praktische stappen voor de oprichting van risicoregisters. Lezers zullen inzicht krijgen in de relevantie van kwalitatieve, kwantitatieve en semikwantitatieve risicobeoordelingen en hun toepassing binnen de risicomanagementkaders. Het doel is om organisaties te ondersteunen bij het navigeren door de complexiteit van risico-evaluaties, waardoor ze hun beveiligingsrisico’s nauwkeuriger kunnen beoordelen. We zullen ook kijken naar hoe moderne technologieën de effectiviteit van deze processen kunnen verbeteren, ondersteund door praktische sjablonen en tools.
Deze complexiteit van digitale systemen en het groeiende aantal cyberdreigingen onderstreept het belang van gestructureerde informatiebeveiliging en cyberbeveiligingsrisicobeheer, waarbij auditing van cruciaal belang is voor de beoordeling en mitigatie van risico’s.
ISO 27001 Toolkit voor MKB-naleving en risicobeheer
1. In de huidige digitaal verbonden wereld is het waarborgen van informatie van cruciaal belang voor organisaties. Met de toenemende complexiteit van digitale systemen en het groeiende aantal cyberdreigingen, is informatiebeveiliging en cyberbeveiligingsrisicobeheer een noodzakelijke functie geworden voor het hedendaagse bedrijfsleven. Auditing is ingesteld om risico’s op het gebied van informatiebeveiliging te beoordelen en te mitigeren. Het auditproces kan echter intimiderend en complex zijn.Automating cybersecurity audits: analyzing the impact of the ISO27K1
Toolkit on SME compliance and risk management, FB Ahmad, 2022
ISO 27001 risicobeoordeling: methoden en beheerstrategieën
De ISO 27001-norm erkent verschillende methoden voor risicoanalyse die essentieel zijn voor effectief risicobeheer. Deze methoden zijn gestructureerd om organisaties te helpen bij het identificeren, analyseren en prioriteren van risico’s die hun informatiebeveiliging kunnen beïnvloeden. De belangrijkste methoden omvatten kwalitatieve, kwantitatieve en semikwantitatieve risicoanalyse, elk met unieke benaderingen en voordelen.
Wat zijn de kwalitatieve, kwantitatieve en semikwantitatieve risicobeoordelingsmethoden?
Kwalitatieve risicobeoordeling richt zich op het identificeren van risico’s door middel van beschrijvende technieken, zoals interviews en workshops, om de impact en waarschijnlijkheid van risico’s te beoordelen. Dit biedt een flexibele aanpak, maar kan subjectieve bias inbrengen. Kwantitatieve risicobeoordeling, aan de andere kant, maakt gebruik van numerieke data en statistische analyses om de impact van risico’s te kwantificeren, wat zorgt voor meetbare en objectieve resultaten. Semikwantitatieve risicobeoordeling combineert elementen van beide, waarbij zowel kwalitatieve als kwantitatieve gegevens worden gebruikt om een meer genuanceerd beeld van risico’s te krijgen en ze effectiever te prioriteren.
Hoe dragen deze risicomethoden bij aan nauwkeurige beveiligingsrisico evaluatie?
Effectieve risicomethoden dragen bij aan een preciezere beveiligingsrisico-evaluatie door gedegen analyses en relevante data. Voorbeeldstudies tonen aan dat organisaties die kwalitatieve en kwantitatieve methodes combineren beter in staat zijn om de impact van risicofactoren op hun bedrijfsvoering te voorspellen. Het adopteren van best practices, zoals het regelmatig actualiseren van risicomodellen op basis van nieuwe gegevens, kan organisaties helpen om tijdig aanpassingen te maken in hun risicomanagementstrategieën en daarmee hun beveiliging naar een hoger niveau te tillen.
Hoe stelt u een risicoregister op volgens ISO 27001 met behulp van templates?
Het opstellen van een risicoregister volgens ISO 27001 vereist een gestructureerde aanpak en het gebruik van sjablonen kan dit proces vereenvoudigen. Een goed gestructureerd risicoregister helpt niet alleen bij het bijhouden van risico’s maar ook bij compliance en rapportage. Het gebruik van standaard sjablonen draagt bij aan de consistentie en volledigheid van risicobeoordelingen.
Welke elementen moeten worden opgenomen in een risicoregister template ISO 27001?
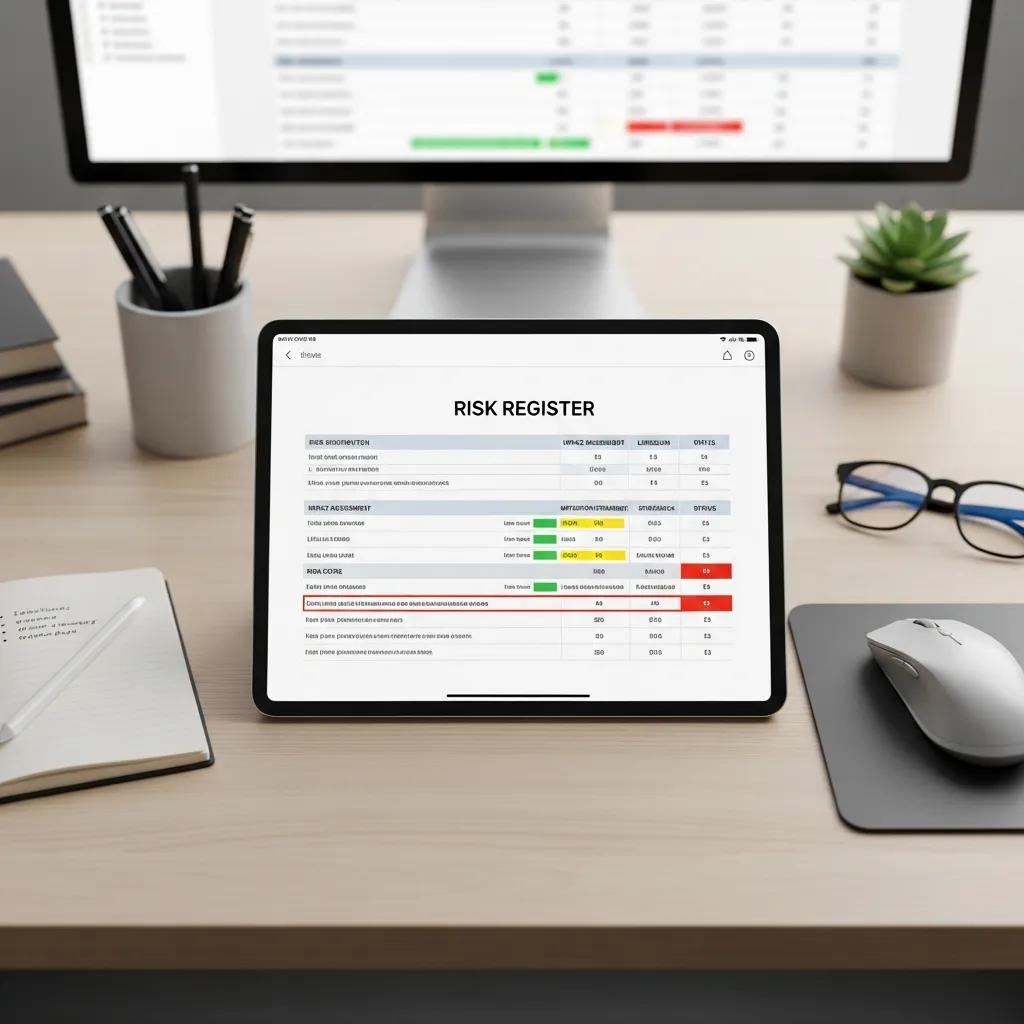
Een effectief risicoregister moet verschillende essentiële elementen bevatten:
- Risico-identificatie: Specifieke beschrijvingen van risico’s en hun bronnen.
- Impact en waarschijnlijkheid: Een beoordeling van hoe waarschijnlijk het is dat elk risico zich zal voordoen en wat de impact op de organisatie zou zijn.
- Mitigatiestrategieën: Acties die moeten worden ondernomen om elk risico te beheersen of te minimaliseren.
Waar vindt u betrouwbare risicoregister sjablonen voor onmiddellijke toepassing?
Betrouwbare sjablonen voor risicoregisters kunnen worden gevonden via verschillende platforms en bronnen, zoals professionele websites, documentatie van internationale standaardorganisaties, en gespecialiseerde software-tools. Het is cruciaal om sjablonen te selecteren die niet alleen voldoen aan de ISO 27001-norm, maar ook zijn aangepast aan de specifieke behoeften van uw organisatie.
Welke stappen omvat een volledige risicobeoordeling voor ISO 27001 certificering?
De stappen voor een uitgebreide risicobeoordeling binnen de context van ISO 27001 certificering zijn essentieel voor organisaties die hun informatiebeveiliging willen optimaliseren. De aanpak omvat methodisch risico-identificatie, analyse en prioritering, wat cruciaal is voor compliance en het verbeteren van de algehele beveiligingsstrategie.
Hoe verloopt het proces van risico identificatie, analyse en prioritering volgens ISO 27001?
Het proces begint met het identificeren van alle potentiële risico’s die verband houden met de bedrijfsvoering. Vervolgens worden deze risico’s geanalyseerd op basis van impact en waarschijnlijkheid, waarbij gebruik wordt gemaakt van zowel kwalitatieve als kwantitatieve methoden. Het prioriteren van risico’s is het volgende cruciale aspect, dat helpt bij het alloceren van middelen en inspanningen op die gebieden die de grootste bedreiging vormen.
Welke procedures verbeteren compliance en rapportage tijdens risicobeoordeling?
Compliance en rapportageprocedures omvatten het regelmatig bijhouden van risicoregisters en rapportage aan het management. Het gebruik van gestandaardiseerde rapportages en controleren op consistentie zorgt ervoor dat alle stakeholders goed geïnformeerd zijn over de risicosituatie. Daarnaast moet er een mechanisme zijn voor het doorvoeren van feedback en verbeteringen die kunnen voortvloeien uit audits of evaluaties.
Hoe ondersteunt digitale tooling het beheer van risicoregisters en risicobeoordeling?
Digitale tools spelen een sleutelrol in het effectief beheren van risicoregisters en de uitvoering van risicobeoordelingen. Deze technologieën bieden oplossingen die de eenheid, toegankelijkheid en analyse van risico-informatie verbeteren. Door het toepassen van digitale oplossingen kunnen organisaties efficiënter werken en hun risicobeheerprocessen optimaliseren.
Welke softwareoplossingen vereenvoudigen ISO 27001 risicobeheer en templategebruik?
Diverse softwareoplossingen maken het mogelijk om risicobeheerprocessen te stroomlijnen. Tools zoals risicobeheerplatforms bieden functionaliteiten die automatische rapportage, gegevensopslag, en samenwerking tussen teams bevorderen. Het gebruik van deze technologieën reduceert human error en verhoogt de nauwkeurigheid van gegevens.
Hoe integreert automatisering kwantitatieve en kwalitatieve risicobeoordeling?
Automatisering heeft de mogelijkheid om zowel kwantitatieve als kwalitatieve risicobeoordelingen te verbeteren door real-time data-analyse en gestandaardiseerde rapportage. Hierdoor kunnen organisaties met meer precisie reageren op opkomende risico’s en hun risicobeheerprocessen verbeteren door workflow-efficiëntie en geautomatiseerde feedbackmechanismen.
Welke checklist items zijn essentieel voor een volledige risicobeoordeling volgens ISO 27001?
Een checklist voor risicobeoordeling is een waardevol hulpmiddel om ervoor te zorgen dat alle aspecten van de beoordeling grondig zijn behandeld. Het helpt niet alleen bij de voorbereiding, maar garandeert ook een consistent proces.
Hoe zorgt een risicobeoordeling checklist voor consistentie en volledigheid?
Een checklist helpt bij het standaardiseren van risicobeoordelingen, waardoor variabiliteit in het proces wordt verminderd. Dit biedt niet alleen een helpende structuur voor de beoordeling, maar ook een systeem voor continue verbetering doordat teams hun voortgang kunnen volgen en deze kunnen verifiëren tegen vooraf gedefinieerde criteria.
Welke documenten en metrieken moeten tijdens de risicobeoordeling worden gecontroleerd?
Bij een succesvolle risicobeoordeling is het noodzakelijk om relevante documenten en metrieken zoals incidentreports, auditrapporten, en compliance documenten met betrekking tot ISO 27001 te controleren. Dit garandeert niet alleen dat alle informatie correct is, maar ook dat de organisatie in overeenstemming blijft met de vereiste normen.
Hoe waarborgt u continue actualisering en monitoring van risicobeoordeling ISO 27001?
De continue actualisering en monitoring van risicobeoordelingen stellen organisaties in staat snel in te spelen op nieuwe dreigingen en veranderingen in hun omgeving. Dit proces houdt de risicoregisters actueel en betrouwbaar, wat essentieel is voor effectieve compliance.
Welke frequentie en methoden worden aanbevolen voor het updaten van risicoregisters?
Het is raadzaam om risicoregisters minimaal jaarlijks te herzien en bij te werken of na belangrijke organisatorische veranderingen. Integratie van feedback en rapportage van incidenten kan helpen bij het updaten van risicoregisters, waardoor ze actueel en relevant blijven.
Hoe integreert monitoring van risicobeoordeling met ISO 27001 compliance audits?
Monitoring van risicobeoordeling moet een integraal onderdeel zijn van het auditproces bij de ISO 27001-certificering. Dit houdt in dat regelmatig gecontroleerd wordt of de risicobeoordeling nog steeds in lijn is met de huidige processen en vereisten, wat zorgt voor verbeterde compliance en risico-amendement.