
Essentiële security maatregelen voor ISO 27001 voorbereiding: complete gids voor certificeringseisen en compliance
Voor organisaties die de ISO 27001-standaard willen implementeren, zijn er verschillende essentiële security maatregelen om een betrouwbare basis voor informatiebeveiliging te waarborgen. Deze gids biedt een uitgebreide kijk op de belangrijkste stappen en vereisten voor optimale voorbereiding op ISO 27001 certificering. Lezers zullen leren over de cruciale rol van risicobeoordeling, technische beveiligingsmaatregelen en het belang van een goed beveiligingsbeleid. Het artikel behandelt ook hoe je je kunt voorbereiden op een audit en welke snelle maatregelen je kunt nemen om compliance te bevorderen.
In de snel evoluerende wereld van informatiebeveiliging is het waarborgen van compliance met ISO 27001 niet alleen een wettelijke vereiste, maar ook een strategische noodzaak. Daarom is het belangrijk om inzicht te krijgen in de vereisten en op welk gebied organisaties zich moeten concentreren. We zullen de rol van risicobeoordeling en technische maatregelen bespreken, evenals de praktische stappen voor auditvoorbereiding en andere belangrijke aspecten van compliance management.
Wat is de rol van risicobeoordeling in ISO 27001 voorbereiding?
Risicobeoordeling vormt de kern van het ISO 27001-framework en is essentieel voor het identificeren, evalueren en beperken van risico’s die de informatiebeveiliging bedreigen. Het doel is om een systematische methode te implementeren die ervoor zorgt dat organisaties hun risico’s begrijpen en proactief kunnen beheren. Door risico’s te identificeren en te evalueren, kunnen organisaties doelgericht maatregelen nemen om deze risico’s te mitigeren.
Een goede risicobeoordeling begint met het verzamelen van relevante gegevens en het uitvoeren van verschillende technieken om risico’s te identificeren, zoals interviews met medewerkers of het analyseren van historische gegevens. Gevolgd door een gedegen evaluatie van deze risico’s, kan een organisatie prioriteiten stellen voor hun aanpak. Dit proces helpt bij het naleven van de vereisten van ISO 27001 en draagt bij aan een algehele verbeterde beveiligingshouding.
Hoe identificeer en evalueer je risico’s volgens ISO 27001?
Het identificeren en evalueren van risico’s volgens ISO 27001 omvat een gestructureerde aanpak. Een populaire methode is het gebruik van checklisten en risicomatrices, die organisaties helpen bij het rangschikken van risico’s op basis van hun waarschijnlijkheid en impact. Dit zorgt ervoor dat organisaties zich kunnen richten op de kritieke risico’s die een directe impact kunnen hebben op hun informatiebeveiliging.
Het gebruik van technieken zoals brainstorming, interviews, en workshops met betrokken medewerkers is cruciaal. Deze input versterkt het risicobeoordelingsproces en zorgt ervoor dat verschillende perspectieven en expertise worden meegenomen in de evaluatie. Documentatie van de risicobeoordeling is ook essentieel, aangezien dit de basis vormt voor toekomstige beoordelingen en audits.
Welke mitigatie- en beheersmaatregelen reduceert risico’s effectief?
Om effectief risico’s te mitigeren, moeten organisaties gebruik maken van een scala aan beheersmaatregelen. Dit kan variëren van technische oplossingen zoals firewalls en antivirussoftware tot organisatorische maatregelen zoals trainingen en bewustwordingsprogramma’s voor medewerkers. Het doel is om een samenhangende set van maatregelen te implementeren die samenwerken om de algehele beveiligingshouding te verbeteren en ervoor te zorgen dat de organisatie voldoet aan de ISO 27001-normen.
Belangrijke beheersmaatregelen zijn onder andere regelmatige software-updates, het uitvoeren van penetratietests, en het opstellen van een incident response plan. Door niet alleen technische maar ook organisatorische maatregelen te implementeren, creëren organisaties een robuuste beveiligingsstructuur die hen beschermt tegen potentiële inbreuken en data-incidenten.
Essentiële documentatie voor effectieve voorbereiding op een ISO 27001 audit
Voor een succesvolle audit van de ISO 27001 is het cruciaal om de juiste documentatie te hebben. Deze documenten helpen bij het aantonen van naleving en de systematische aanpak van informatiebeveiliging binnen de organisatie. Hier zijn de belangrijkste documenten die je moet voorbereiden:
- Informatiebeveiligingsbeleid – Dit document geeft een gedetailleerde beschrijving van de aanpak van de organisatie met betrekking tot informatiebeveiliging en de richtlijnen die gevolgd worden.
- Risicoanalyses en evaluatierapporten – Deze rapporten documenteren de resultaten van de risicobeoordelingen die zijn uitgevoerd, inclusief geïdentificeerde risico’s en genomen maatregelen.
- Training- en bewustwordingsregistraties – Verslagen van de trainingen en workshops die aan medewerkers zijn gegeven om hen bewust te maken van beveiliging en hun rol in het beveiligingsbeleid.
ISO 27001-maatregelen: Uw complete gids voor certificering
Technische beveiligingsmaatregelen zijn cruciaal voor het voldoen aan de ISO 27001-vereisten en omvatten een breed scala aan instrumenten en technieken. Deze maatregelen zijn ontworpen om gevoelige data te beschermen tegen ongeautoriseerde toegang, verlies of schade. Organisaties moeten een gedetailleerd overzicht hebben van hun technische omgeving en de maatregelen die zijn genomen om alle informatiebronnen te beveiligen.
De belangrijkste technische maatregelen voor ISO 27001 compliance omvatten encryptie van gegevens, implementatie van toegangscontrole, en het regelmatig patchen van systemen. Dergelijke maatregelen zijn niet alleen noodzakelijk voor compliance, maar ook voor het beschermen van bedrijfsgegevens en klantinformatie tegen cyberdreigingen.
Hoe implementeer je toegangscontrole en data-encryptie efficiënt?
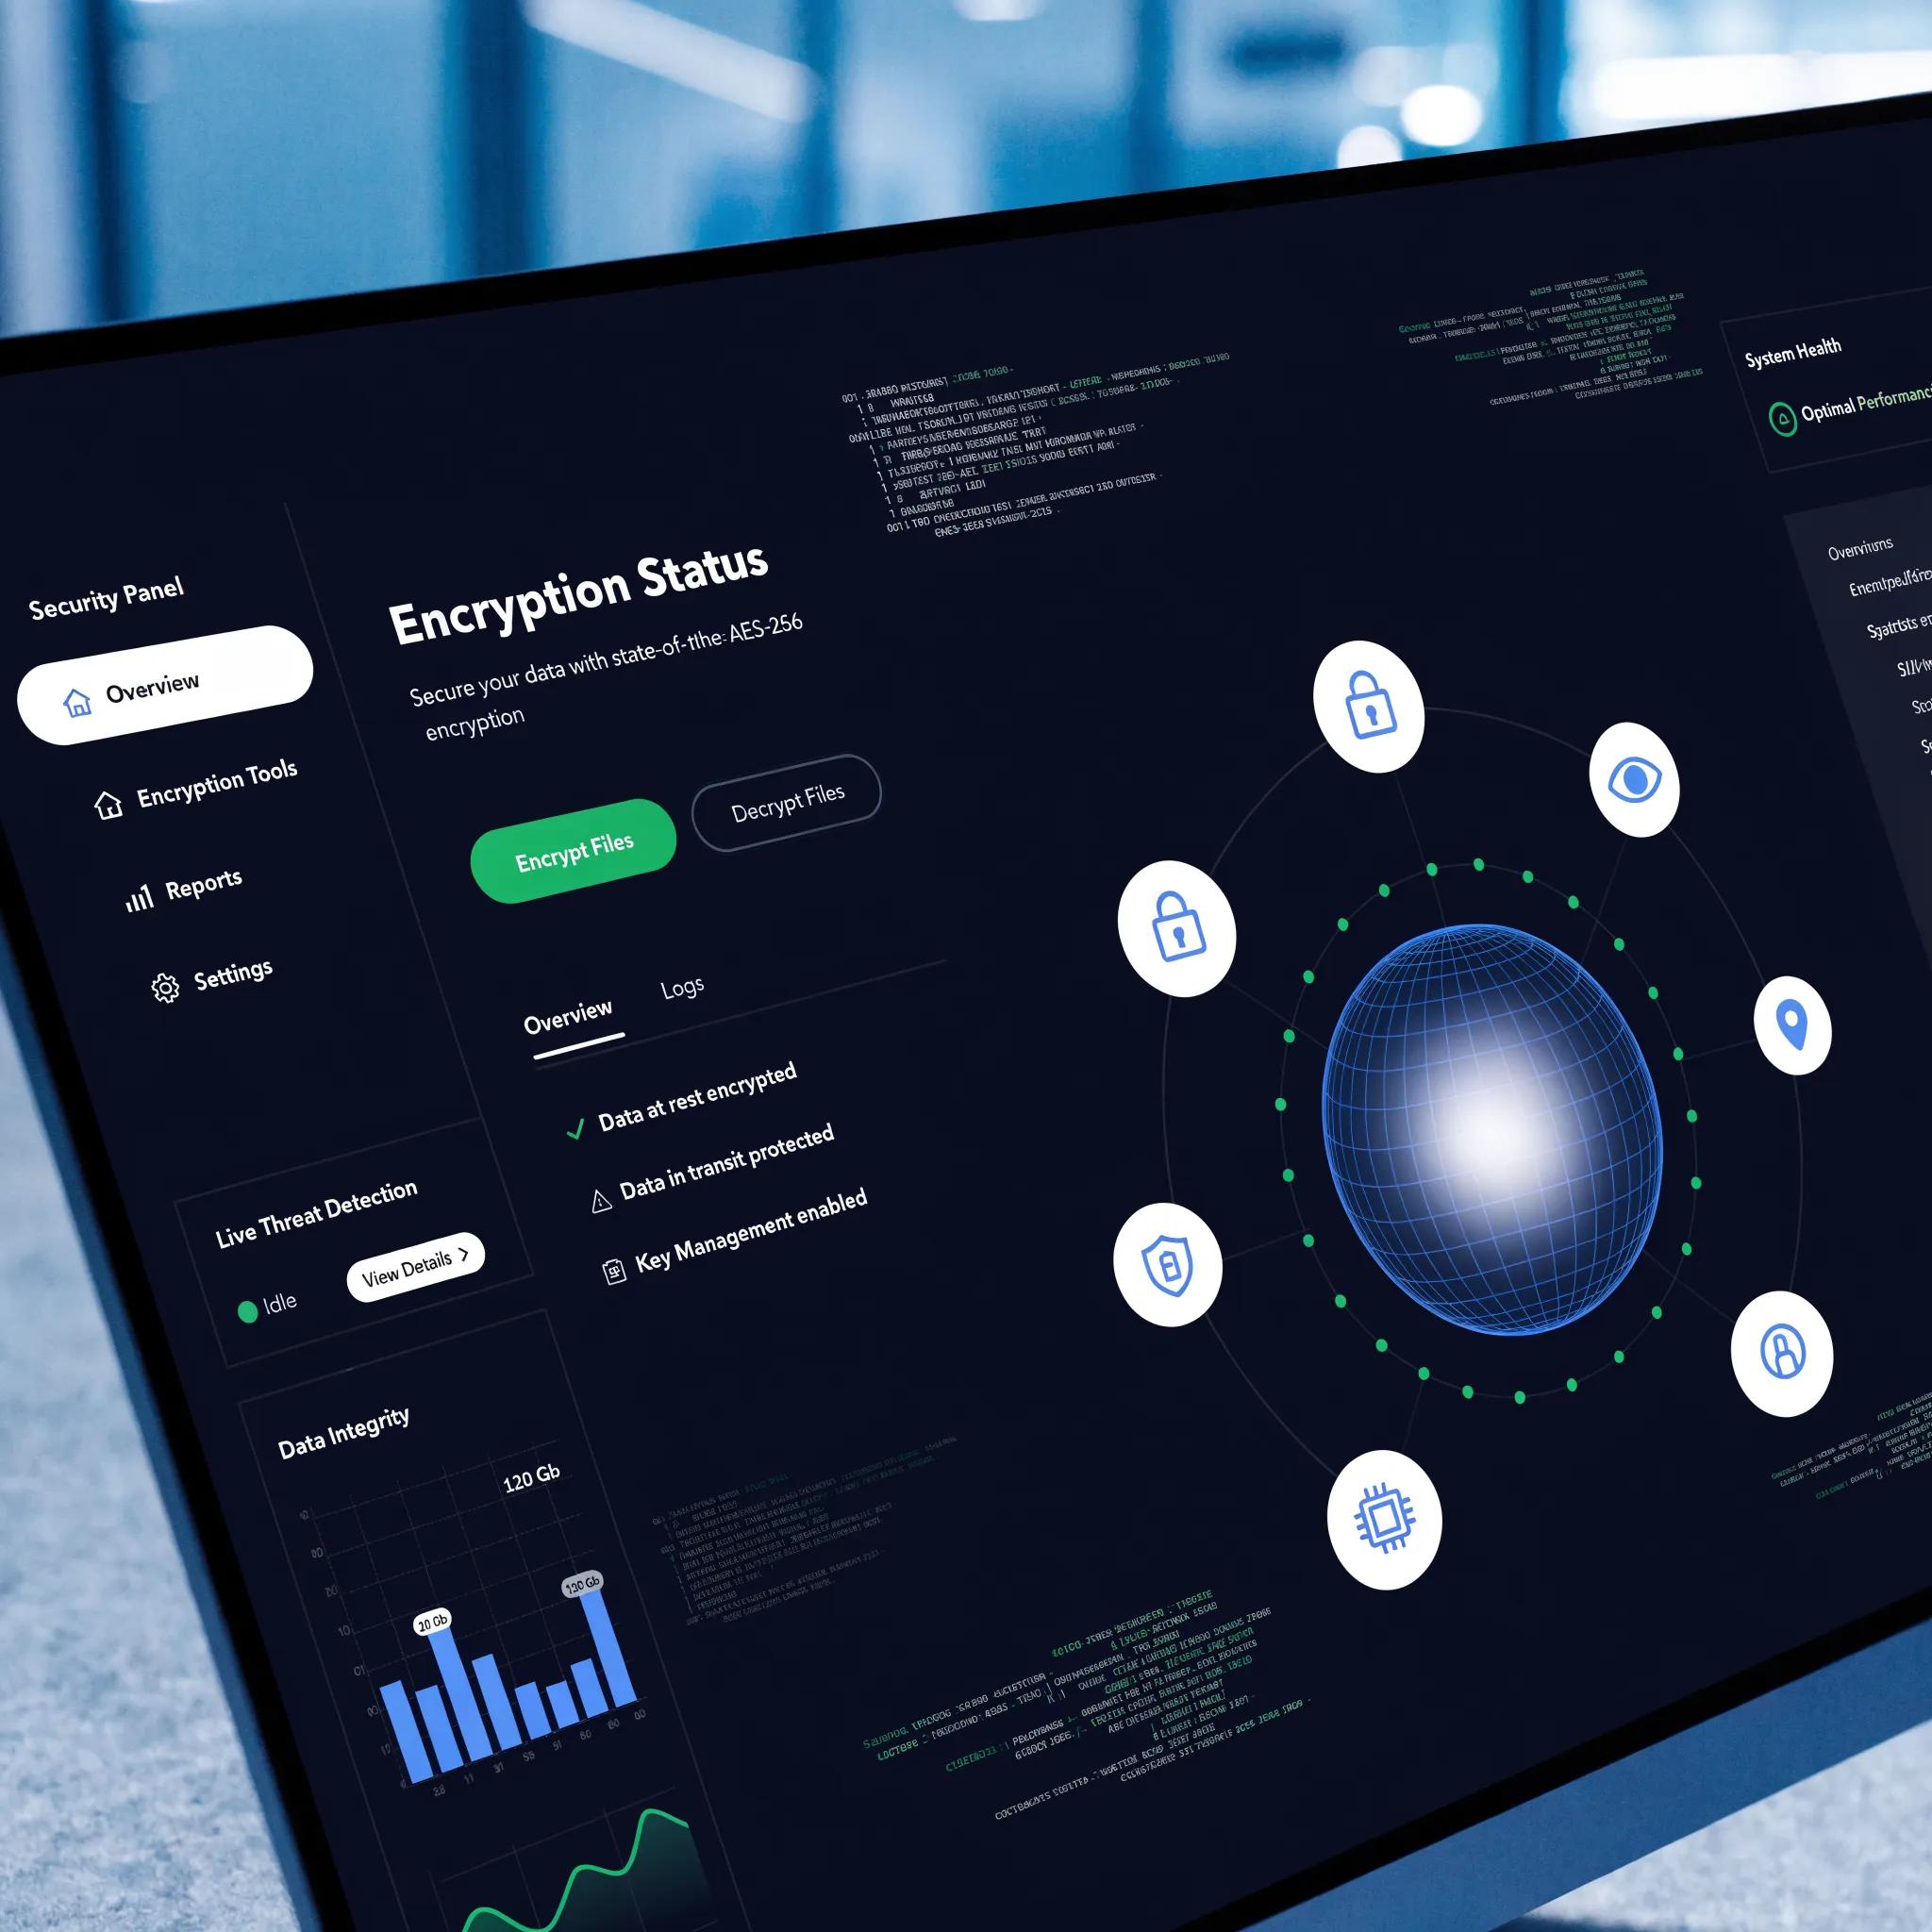
Een efficiënte implementatie van toegangscontrole omvat het vaststellen van duidelijke gebruikersrollen en toegangsrechten op basis van noodzaak. Multi-factor authenticatie (MFA) is een effectieve techniek die de veiligheid van toegangspunten aanzienlijk vergroot. Bij data-encryptie is het van essentieel belang om zowel data-at-rest als data-in-transit te versleutelen, zodat vertrouwelijke informatie niet toegankelijk is voor onbevoegden.
Bovendien zijn duidelijke richtlijnen en procedures nodig voor het beheer van wachtwoorden en de veilige opslag van encryptiesleutels. Het trainen van medewerkers in deze processen is cruciaal voor het succes van de implementatie en de algehele beveiligingscultuur binnen de organisatie.
Wat is het belang van patch management binnen een security toolkit?
Patch management is een fundamenteel onderdeel van iedere security toolkit, vooral om de integriteit van systemen te waarborgen. Regelmatige updates zijn essentieel om veiligheidslekken te dichten en kwetsbaarheden te elimineren. Dit proces houdt in dat organisaties regelmatig software- en systeemupdates uitvoeren en ervoor zorgen dat ze gebruik maken van de nieuwste versies van softwarepakketten.
Een effectief patch management programma helpt niet alleen om compliance te waarborgen, maar minimaliseert ook de kans op cyberaanvallen door exploits die gericht zijn op bekende kwetsbaarheden. Documentatie van patch-activiteiten is ook cruciaal, omdat dit bewijs levert van compliance tijdens audits.
Hoe ontwikkel en onderhoud je het beveiligingsbeleid volgens ISO 27001?
Een solide beveiligingsbeleid is van cruciaal belang voor het implementeren van ISO 27001. Dit beleid moet niet alleen de richtlijnen voor informatiebeveiliging bevatten, maar ook de verantwoordelijkheden van verschillende personeelshoofden en afdelingen. Het doel is ervoor te zorgen dat iedereen binnen de organisatie bewust is van zijn rol in de uitvoering en handhaving van dit beleid.
Regelmatige herzieningen en updates van het beveiligingsbeleid zijn noodzakelijk om ervoor te zorgen dat het beleid relevant blijft bij de veranderende bedreigingen en technologische ontwikkelingen. Dit kan bijvoorbeeld gebeuren door feedback van medewerkers te verzamelen en incidentenanalyses te gebruiken om het beleid continu te verbeteren.
Welke organisatorische maatregelen ondersteunen het informatiebeveiligingsbeleid?
Organisatorische maatregelen zoals training en bewustwording zijn essentieel ter ondersteuning van het informatiebeveiligingsbeleid. Medewerkers moeten zich bewust zijn van de beveiligingsrisico’s en hun rol in de strijd tegen informatiecriminaliteit. Training kan verschillende vormingstrajecten omvatten, waaronder e-learningmodules, workshops en regelmatige updates over nieuwe bedreigingen en beveiligingsprotocollen.
Daarnaast moet er een heldere communicatiestructuur zijn binnen de organisatie, zodat veiligheidsincidenten tijdig worden gerapporteerd en adequaat worden afgehandeld. Succesvolle beveiliging is een gezamenlijke verantwoordelijkheid en vereist samenwerking tussen alle secties van de organisatie.
Hoe borg je compliance management en continue verbetering?
Compliance management moet als een continu proces worden beschouwd dat monitoring, evaluatie en verbetering omvat. Dit omvat regelmatig interne audits en risicobeoordelingen om het beveiligingsbeleid te evalueren en eventuele hiaten te identificeren. Door gebruik te maken van audits en controlemechanismen kunnen organisaties hun naleving waarborgen en waar nodig bijsturen.
Continue verbetering kan ook worden gerealiseerd door benchmarking met best practices in de industrie en door gebruik te maken van feedback van medewerkers. Dit zorgt ervoor dat het informatiebeveiligingsprogramma van de organisatie niet alleen compliant is, maar ook voldoet aan de hoogste normen van praktijk.
Essentiële snelmaatregelen voor ISO 27001 compliance
Deze lijst bevat de belangrijkste acties die organisaties kunnen ondernemen om snel ISO 27001 compliance te bevorderen. Deze snelmaatregelen helpen bij het onmiddellijk verbeteren van de beveiligingspositie zonder langdurige projecten.
- Wachtwoordbeheer: Implementeer sterke wachtwoorden en gebruik multi-factor authenticatie om ongeautoriseerde toegang te beperken.
- Toegangscontrole: Beperk de toegang tot gevoelige systemen tot medewerkers die dit echt nodig hebben om datalekken te voorkomen.
- Security Awareness Training: Organiseer trainingen om medewerkers bewust te maken van beveiligingsrisico’s en protocollen.
Welke snelmaatregelen kunnen direct ISO 27001 compliance bevorderen?
In een snel veranderende omgeving kunnen organisaties profiteren van het implementeren van snelmaatregelen die direct bijdragen aan ISO 27001 compliance. Deze acties zijn ontworpen om de belangrijkste risico’s en kwetsbaarheden snel aan te pakken zonder de noodzaak voor langetermijnprojecten. Door onmiddellijk te handelen, kunnen bedrijven hun beveiligingspositie verbeteren en snel inspelen op veranderingen in hun bedrijfsomgeving.
De meest effectieve snelmaatregelen zijn gericht op het creëren van een solide basis voor de aanwezigheid van een beveiligingsframework. Het is hierbij belangrijk om medewerkers te onderwijzen over beveiligingsprotocollen, basale wachtwoordbeveiliging te implementeren en duidelijke richtlijnen voor databeheer te creëren.
Wat zijn de belangrijkste ‘snelmaatregelen’ voor directe risicoreductie?
Belangrijke snelmaatregelen voor directe risicoreductie zijn onder andere:
- Wachtwoordbeheer: Zorg voor sterke wachtwoorden en implementatie van multi-factor authenticatie.
- Toegangscontrole: Beperk de toegang tot gevoelige systemen en informatie tot enkel diegenen die het nodig hebben.
- Security Awareness Training: Organiseer trainingen voor medewerkers over basale beveiligingsrisico’s en protocollen.
Door deze maatregelen te implementeren, kunnen organisaties snel hun beveiligingsrisico’s verlagen met beperkte middelen en inspanningen.
Welke tools en checklists ondersteunen snelle implementatie?
Het gebruik van tools en checklists kan de snelheid van de implementatie van ISO 27001 compliance aanzienlijk versnellen. Enkele aanbevolen tools omvatten:
- Security Tools: Software voor risicobeoordeling en beveiligingsmanagement die het proces vereenvoudigen.
- Checklist voor ISO 27001: Een gedetailleerde checklist helpt organisaties bij het snel identificeren van vereisten en gaten.
- Training Modules: E-learning platforms die medewerkers snel in staat stellen om beveiligingsvaardigheden te ontwikkelen.
Deze hulpmiddelen helpen organisaties niet alleen bij de snelle implementatie, maar ook bij het vaststellen van accountability en het borgen van compliance in hun processen.
Hoe bereid je je effectief voor op een ISO 27001 audit?
Effectieve voorbereiding op een ISO 27001 audit is essentieel voor het behalen van de certificering. Dit omvat de evaluatie van beleidsdocumenten, procedures en praktijken die zijn geïmplementeerd. Het doel is om ervoor te zorgen dat alles gedocumenteerd is en voldoet aan de gestelde normen van de ISO 27001.
Tijdige voorbereiding zorgt ervoor dat eventuele tekortkomingen in de compliance tijdig kunnen worden aangepakt. Audit teams dienen inzicht te hebben in hoe dagelijks gedrag binnen de organisatie de compliance beïnvloedt, en wat de impact is van niet-naleving.
Welke documentatie is essentieel voor een succesvolle audit?
Essentiële documentatie voor een succesvolle audit bestaat uit:
- Informatiebeveiligingsbeleid: Het officiële document waarin de aanpak ten aanzien van beveiliging wordt beschreven.
- Risicoanalyses en evaluatierapporten: Dit bevat resultaten van de risicobeoordelingen die zijn uitgevoerd.
- Training- en bewustwordingsregistraties: Documentatie over de trainingen en workshops die aan medewerkers zijn gegeven.
Deze documenten zijn cruciaal voor het tonen van naleving aan de auditteams en bevestigen dat organisaties een gestructureerde aanpak van informatiebeveiliging hanteren.
Hoe bewijs je naleving en bereid je het auditproces voor?
Bewijzen van naleving omvat het vastleggen van procedures en resultaten van de risicobeoordeling, evenals registraties van training en incidenten. Het is belangrijk om voorbeelden te tonen van hoe de organisatie omgaat met beveiligingsincidenten en hoe ze deze aanpakt volgens de gemaakte beleidslijnen.
Daarnaast helpt de voorbereiding op audits door simulaties of ‘mock audits’ uit te voeren, waarbij een team oefent met het beantwoorden van vragen en het presenteren van documentatie. Deze voorbereidingen helpen het team zich zelfverzekerd en goed voorbereid te voelen, wat de kans op een positieve audituitkomst vergroot.