
Boost Your Compliance: How ISO 27001 and GDPR Work Together
Hoe ISO 27001 en GDPR samen werken binnen uw organisatie voor effectieve informatiebeveiliging en privacybescherming
In een tijdperk waar informatiebeveiliging en privacybescherming cruciaal zijn, is de samenwerking tussen ISO 27001 en GDPR van groot belang voor organisaties. ISO 27001 biedt een internationaal erkende norm voor informatiebeveiligingsbeheer, terwijl de Algemene Verordening Gegevensbescherming (GDPR) de regels vastlegt voor gegevensbescherming binnen de EU. Dit artikel biedt inzicht in hoe deze twee frameworks de basis vormen voor een effectieve compliance strategie, en hoe ze elkaar aanvullen in het beschermen van persoonsgegevens. We behandelen de kernprincipes van beide regulaties, de verschillen en overeenkomsten, en hoe een geïntegreerd risicomanagementframework kan worden opgezet. Aan het einde van dit artikel bent u in staat om de implementatie en naleving van deze normen binnen uw organisatie te waarborgen.
Synergie tussen ISO 27001 en GDPR voor optimale compliance
ISO 27001 is een standaard die richtlijnen biedt voor het opzetten, implementeren en onderhouden van een informatiebeveiligingssysteem (ISMS). Deze norm richt zich op het beschermen van vertrouwelijkheid, integriteit en beschikbaarheid van informatie. GDPR daarentegen, legt de rechten van individuen met betrekking tot hun persoonsgegevens vast en verplicht organisaties tot het nemen van passende maatregelen om deze te beschermen. Samen vormen ze een fundamentele basis voor een robuuste informatiebeveiligings- en privacystrategie.
Welke rollen en verantwoordelijkheden definiëren ISO 27001 en GDPR binnen uw organisatie?
De implementatie van ISO 27001 en GDPR vereist duidelijke rollen binnen een organisatie. Bijvoorbeeld, de Chief Information Security Officer (CISO) is verantwoordelijk voor het ontwikkelen van het ISMS en het waarborgen van compliance met ISO 27001. Evenzo moet de Functionaris Gegevensbescherming (FG) de noodzakelijke stappen voor compliance met GDPR toezien. Deze rollen moeten samenwerken om een veilige en conforme omgeving te creëren.
Hoe ondersteunen ISO 27001 normen en GDPR wetgeving elkaar in het beschermen van persoonsgegevens?
ISO 27001 waarborgt de beveiliging van persoonsgegevens door strenge controles en beleid te implementeren die voldoen aan de eisen van GDPR. Bijvoorbeeld, risicomanagementprocessen die zijn vastgelegd in ISO 27001 helpen bij het identificeren van mogelijke risico’s die de privacy van gegevens kunnen schaden. Hierdoor kan een organisatie zowel zijn informatiebeveiliging versterken als voldoen aan de wettelijke verplichtingen van GDPR.
Welke verschillen en overeenkomsten bestaan er tussen ISO 27001 en GDPR voor uw compliance strategie?
Het begrijpen van de verschillen en overeenkomsten tussen ISO 27001 en GDPR is essentieel voor een effectieve compliance strategie. Beide richtlijnen delen het doel om persoonsgegevens te beschermen, maar ze benaderen dit vanuit verschillende perspectieven.
Hoe verschilt risicomanagement onder ISO 27001 van gegevensbescherming onder GDPR?
Risicomanagement onder ISO 27001 focust op het identificeren en mitigeren van risico’s aan informatiebeveiliging en draait om het creëren van beleid en processen om deze risico’s te beheersen. Daarentegen richt GDPR zich op de bescherming van de rechten van individuen met betrekking tot hun persoonsgegevens. Dit verschil benadrukt dat, terwijl ISO 27001 een bredere aanpak van beveiliging hanteert, GDPR zich specifiek richt op gegevensbescherming.
Welke compliance-eisen zijn specifiek voor ISO 27001 en welke voor GDPR?
ISO 27001 en GDPR hebben beide hun unieke compliance-eisen. ISO 27001 vereist bijvoorbeeld dat organisaties periodieke risicobeoordelingen en interne audits uitvoeren. GDPR daarentegen legt nadruk op documentatie van gegevensverwerkingen en vereist dat organisaties de toestemming van individuen verkrijgen om hun gegevens te verwerken. Het is cruciaal dat organisaties deze eisen in hun compliance beleid integreren.
Hoe implementeert u een geïntegreerd risicomanagement en compliance framework gebaseerd op ISO 27001 en GDPR?
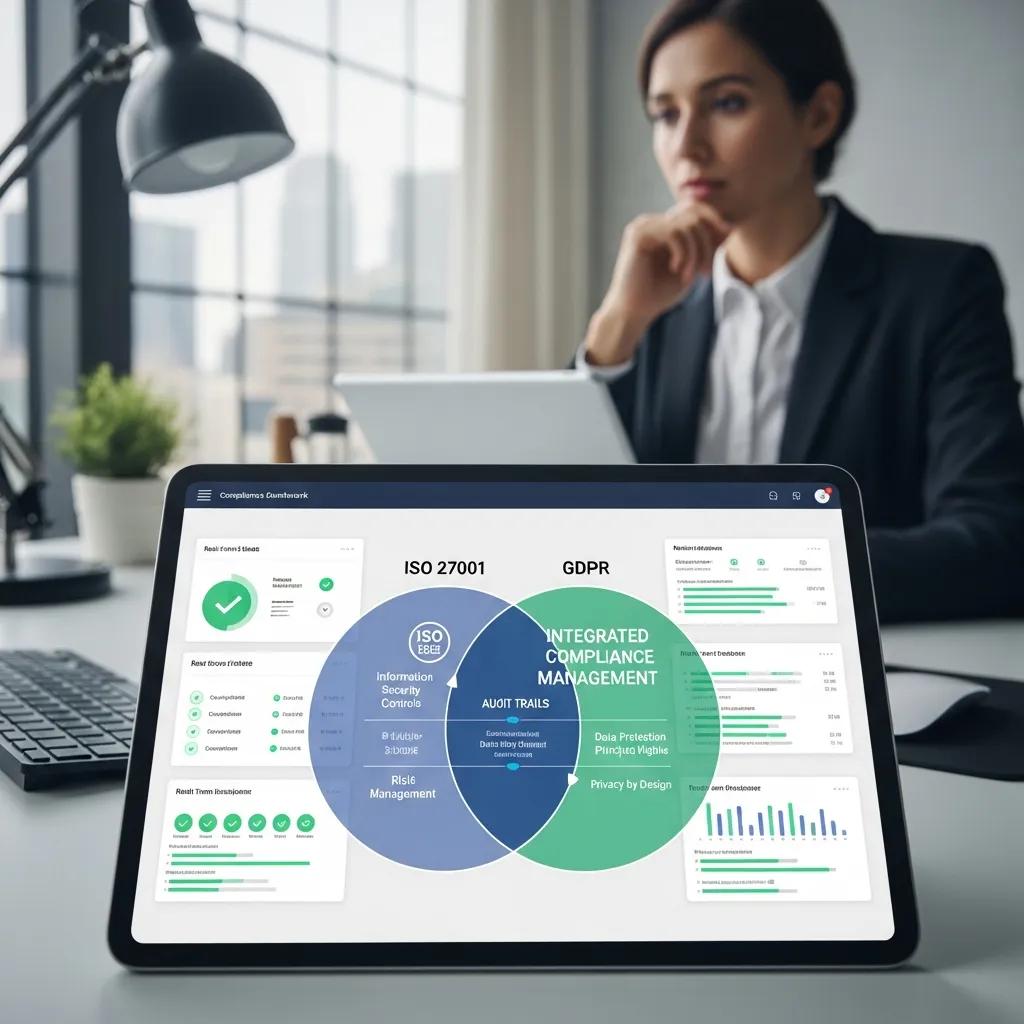
Het opzetten van een geïntegreerd risicomanagement en compliance framework stelt organisaties in staat om zowel ISO 27001 als GDPR effectief te implementeren. Dit kan worden bereikt door het ontwikkelen van beleid dat de doelen van beide kaders ondersteunt, en door medewerkers op te leiden in de vereisten van beide normen.
Welke technische beveiligingsmaatregelen ondersteunt ISO 27001 voor GDPR-compliance?
ISO 27001 biedt verschillende technische beveiligingsmaatregelen die organisaties kunnen implementeren om te voldoen aan de vereisten van GDPR. Deze omvatten encryptie, toegang controlemaatregelen, en incident response plannen om te reageren op een datalek. Door deze maatregelen in te voeren, kunnen organisaties ervoor zorgen dat zij voldoen aan de privacy eisen die door GDPR zijn vastgesteld.
Een cruciaal aspect van dit proces is te begrijpen hoe het ISO 27001 raamwerk de naleving van de GDPR ondersteunt.
ISO 27001 en AVG-conformiteitsraamwerk
Het uitgebreide ISO/IEC 27001 raamwerk stuurt de naleving van de EU-AVG aan, aangezien veel van de EU-AVG vereisten door ISO/IEC 27001 worden gedekt. Echter, specifieke controlesHow ISO 27001 can help achieve
GDPR compliance, IM Lopes, 2019
Hoe stelt u een effectief audit- en monitoringprogramma op volgens beide kaders?
Een effectief audit- en monitoringprogramma is cruciaal voor de naleving van zowel ISO 27001 als GDPR. Dit programma moet regelmatige audits omvatten die de effectiviteit van het ISMS evalueren en nagaan of alle processen voldoen aan de vereisten van GDPR. Organisaties zouden moeten investeren in tools voor monitoring en rapportage om de naleving voortdurend te waarborgen.
Welke statistieken en actuele trends illustreren de effectiviteit van ISO 27001 en GDPR in organisatiebrede beveiliging?
Statistieken wijzen uit dat organisaties die zowel ISO 27001 als GDPR implementeren, betere beveiligingsposturen hebben. Er zijn meldingen dat bedrijven met ISO 27001-certificering tot 50% minder kans hebben op een datalek in vergelijking met degenen die deze norm niet hanteren.
Hoe hebben recente datalekken invloed op ISO 27001 en GDPR compliance strategieën?
Recente datalekken hebben geleid tot een verhoogde nadruk op compliance met ISO 27001 en GDPR. Veel organisaties hebben hun strategieën aangepast om ervoor te zorgen dat zij niet alleen voldoen aan de wettelijke vereisten, maar ook het vertrouwen van hun klanten behouden. Dit heeft geleid tot meer investeringen in informatiebeveiliging en training.
Welke succesvolle case studies tonen integratie van ISO 27001 met GDPR binnen organisaties?
Er zijn verschillende succesvolle case studies waarbij organisaties hun ISO 27001 en GDPR compliance hebben geïntegreerd. Bijvoorbeeld, een middelgroot bedrijf dat onlangs ISO 27001 heeft geïmplementeerd, merkte een significante afname van beveiligingsincidenten en een verbeterde relatie met de autoriteiten door hun transparante aanpak van gegevensbescherming.
Hoe bewaakt en update uw organisatie continu de naleving van ISO 27001 en GDPR?
Het continu monitoren van compliance is essentieel om te voldoen aan ISO 27001 en GDPR. Organisaties moeten regelmatig hun processen herzien en bijwerken om zich aan te passen aan veranderende regelgeving en bedreigingen.
Welke KPI’s en tools zijn cruciaal voor het bijhouden van compliance en informatiebeveiliging?
Effectieve KPI’s voor het bijhouden van compliance met ISO 27001 en GDPR omvatten zaken als het aantal informatiebeveiligingsincidenten, de snelheid van incidentrespons, en de resultaten van interne audits. Tools zoals auditsoftware en compliance management systemen zijn handig om de voortgang bij te houden.
Hoe integreert u gestructureerde data en visualisaties voor betere compliance communicatie?
Gestructureerde data en visualisaties spelen een belangrijke rol in het verbeteren van de communicatie over compliance binnen een organisatie. Door datavisualisatie kunnen complexe gegevens eenvoudig worden gepresenteerd, waardoor het makkelijker wordt voor stakeholders om inzicht te krijgen in de status van de compliance inspanningen. Dit helpt niet alleen bij interne communicatie, maar kan ook nuttig zijn voor rapportage aan externe partijen zoals toezichthouders.